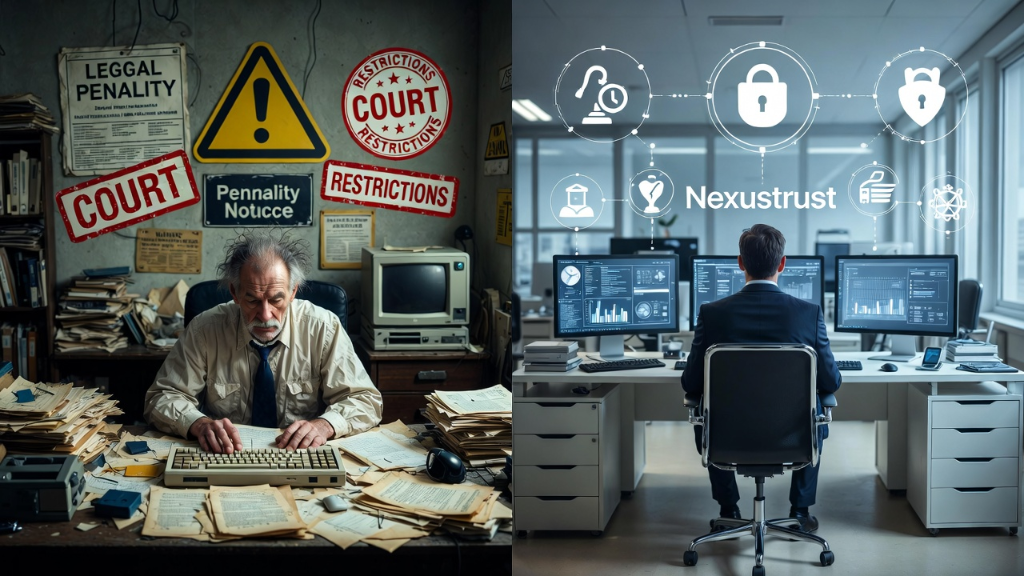
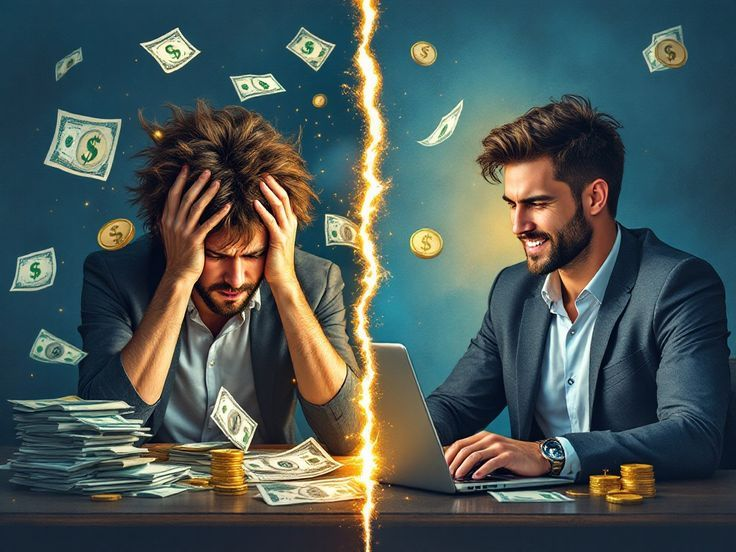
שני רואי חשבון.
אחד מסתכן. אחד מוגן.
בעידן הדיגיטלי, ההבדל בין משרד רואי חשבון שישרוד לבין אחד שיאבד לקוחות, יצטרף לסנקציות רגולטוריות, ויסבול ממתקפת סייבר — הוא ההכנה הטכנולוגית שתבצע עוד היום.
המשרד המיושן והחשוף
- מחשבים ישנים ללא אנטי-וירוס עדכני
- גיבויים לא סדירים — נתוני לקוחות בסכנה
- אין MFA — כניסה לחשבונות ללא הגנה
- אין נהלי אבטחה לעובדים
- לא עומד בתיקון 13 לחוק הגנת הפרטיות
- חשוף לקנסות כבדים ותביעות לקוחות
המשרד המוגן והמתקדם
- תשתית טכנולוגית מאובטחת ומעודכנת
- גיבויים אוטומטיים יומיים לענן — שחזור מיידי
- MFA על כל מערכת — גישה מאובטחת בלבד
- נהלי אבטחה ברורים לכל הצוות
- עומד בדרישות תיקון 13 וחוק הגנת הפרטיות
- מוניטין חזק ואמון מלא של לקוחות
בצד איזה רואה חשבון אתם רוצים להיות?
המדריך המלא לרואי חשבון
הגנה על מידע ועמידה בתיקון 13 — כל מה שצריך לדעת
הורידו את המצגת המלאה
מצגת מקצועית לרואי חשבון עם כל מה שצריך לדעת על תיקון 13 לחוק הגנת הפרטיות — כולל דרישות, אחריות, קנסות ודרכי פעולה.
למה משרד רואי חשבון חייב סקר סיכונים?
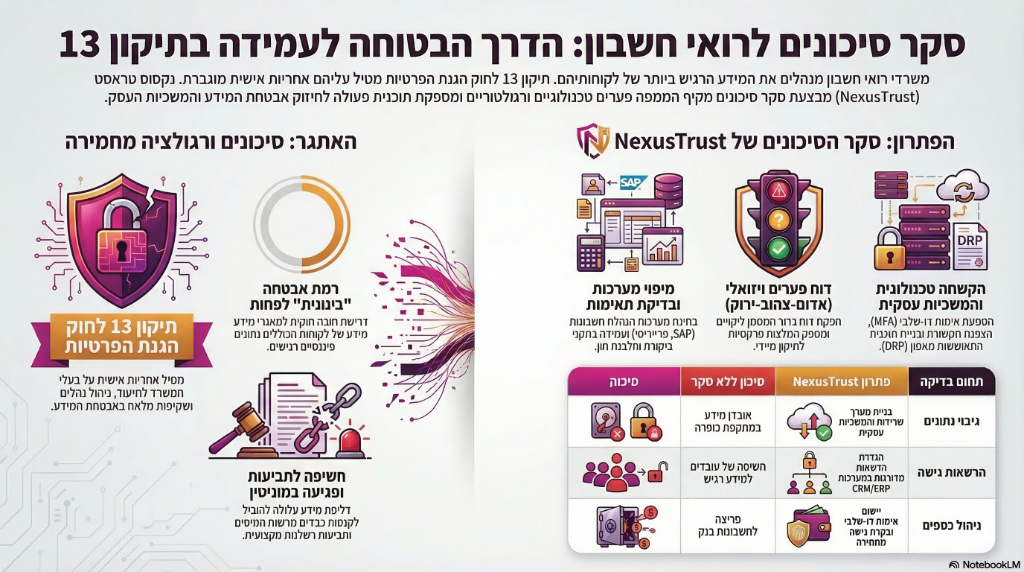
כמשרד רואי חשבון, אתם מחזיקים במידע הפיננסי הרגיש ביותר של לקוחותיכם – דוחות כספיים, נתוני שכר, פרטי חשבונות בנק ועוד. דליפת מידע כזו עלולה להוביל לא רק לקנסות כבדים ופגיעה אנושה במוניטין, אלא גם לחשיפה לתביעות רשלנות מקצועית.
סקר סיכונים לרואי חשבון אינו מותרות, אלא צורך עסקי קריטי. הוא מאפשר לכם לזהות פרואקטיבית את נקודות התורפה, להבטיח עמידה ברגולציות המשתנות, ולהעניק ללקוחותיכם את הביטחון שהמידע שלהם נמצא בידיים הבטוחות ביותר.
⚠️ סיכונים מרכזיים למשרדי רו"ח:
- פגיעה בשלמות ודיוק נתונים פיננסיים והונאות
- אי-עמידה בחוק הגנת הפרטיות וקנסות מרשות המיסים
- אובדן מידע קריטי עקב כשל גיבוי או מתקפת כופרה
- פגיעה הרסנית במוניטין המשרד ואובדן אמון לקוחות
עמידה ברגולציה ודרישות מקצועיות
משרדי רואי חשבון פועלים בסביבה רגולטורית מורכבת הדורשת התייחסות טכנולוגית מדוקדקת
חוק הגנת הפרטיות ותקנות אבטחת מידע
מאגרי מידע על לקוחות חייבים לעמוד ברמת אבטחה מתאימה (בינונית לפחות). סקר הסיכונים שלנו מוודא עמידה מלאה בדרישות החוק.
תקני ביקורת (ISA/IFAC) והנחיות מועצת רו"ח
האחריות המקצועית שלכם כוללת שמירה על סודיות וניהול מידע תקין. אנו מוודאים שהתהליכים הטכנולוגיים תומכים בכך.
דרישות הלבנת הון (AML/KYC)
בטיפול בכספי נאמנות או העברות כספים, אתם כפופים לרגולציה מחמירה. אנו בוחנים את אבטחת הנתונים והתיעוד הנדרש.
תיקון 13 לחוק הגנת הפרטיות
התיקון החדש מטיל אחריות אישית כבדה יותר על בעלי המשרד ודורש שקיפות ותיעוד. אי-עמידה עלולה להוביל לקנסות כבדים.
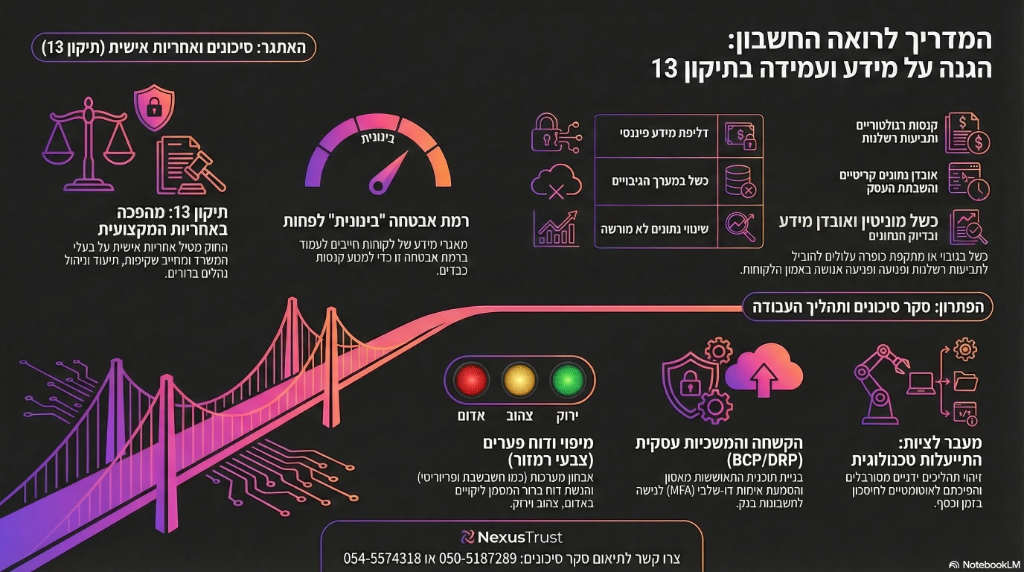
תיקון 13: מה זה אומר עבור משרד רואי החשבון שלכם?
תיקון 13 לחוק הגנת הפרטיות מהווה מהפכה של ממש ומטיל על רואי חשבון אחריות אישית מוגברת. החוק דורש מכם לא רק לאבטח את המידע, אלא גם לתעד, לנהל נהלים ברורים, ולפעול בשקיפות מלאה מול לקוחותיכם.
סקר הסיכונים שלנו יבטיח שהמשרד שלכם לא רק עומד בדרישות הטכניות, אלא גם מאמץ תרבות ארגונית של הגנה על פרטיות.
תחומי המיקוד בסקר הסיכונים שלנו
אנו בוחנים את כל הנקודות הקריטיות במשרד רואי חשבון מודרני
שלמות ודיוק הדיווחים
- מניעת שיבוש או שינוי לא מורשה בנתונים פיננסיים.
- בקרת גישה למערכות הנהלת חשבונות ודיווח.
- תיעוד שינויים והבטחת שרשרת אישורים תקינה.
גיבויים, שרידות והתאוששות מאסון
- בדיקת מערכי הגיבוי והיכולת לשחזר מידע קריטי.
- בניית תוכנית המשכיות עסקית (BCP) ותוכנית התאוששות מאסון (DRP).
- הבטחת זמינות המערכות גם במקרה של תקלה חמורה.
ניהול הרשאות וסודיות
- הגדרת הרשאות גישה מדורגות למערכות ERP, CRM ו-BI.
- אבטחת תקשורת מול לקוחות באמצעות הצפנה.
- מדיניות סודיות לעובדים ומניעת דליפת מידע.
ניהול כספי מאובטח
- יישום אימות דו-שלבי (MFA) לגישה לחשבונות בנק.
- מעקב ובקרה אחר גישה למערכות פיננסיות של לקוחות.
- בחינת עמידה בתקן PCI DSS (במידת הצורך).
סקר הסיכונים הפרקטי שלנו: התוצר
תהליך מובנה שמספק לכם תמונת מצב ברורה ותוכנית פעולה מעשית
מיפוי מערכות ומאגרי מידע
בחינה מעמיקה של כל המערכות החשבונאיות (SAP, חשבשבת, פריוריטי), מערכות BI, וזרימת הנתונים במשרד.
בדיקת תאימות ורגולציה
בדיקה מקיפה של עמידה בדרישות חוק הגנת הפרטיות, תיקון 13, נהלי AML/KYC ותקני הביקורת הרלוונטיים.
בדיקת בקרה פנימית ותהליכים
ניתוח תהליכי עבודה, בקרת גישה לדוחות כספיים, וזיהוי נקודות תורפה בתהליכים ידניים ואוטומטיים.
הפקת דוח פערים והמלצות
הגשת דוח מפורט וברור המסמן פערים בצבעי אדום/צהוב/ירוק, וכולל רשימת המלצות פרקטיות וממוקדות לתיקון הליקויים.
מעבר לציות: ייעול תהליכים וחיסכון בעלויות
סקר סיכונים הוא גם הזדמנות אדירה לייעל את המשרד. אנו נזהה תהליכים ידניים מסורבלים שניתן להפוך לאוטומטיים, נמליץ על כלים טכנולוגיים שיחסכו לכם שעות עבודה יקרות ויפחיתו טעויות אנוש.
אוטומציה של דוחות ואיסוף נתונים
צמצום עבודה ידנית והפחתת טעויות.
שיפור שירות הלקוחות
פורטלים מאובטחים ללקוחות ותקשורת יעילה יותר.
תהליך העבודה שלנו: שותפות מקצה לקצה
אנו מלווים אתכם בכל שלב, החל מהאבחון ועד ליישום ותמיכה, תוך הפרעה מינימלית לעבודתכם השוטפת.
אפיון והבנת העסק
פגישת פתיחה להבנת תהליכי העבודה, המערכות והרגולציות הייחודיות למשרד שלכם.
ביצוע סקר סיכונים מקיף
בדיקה טכנית ותהליכית של כלל היבטי אבטחת המידע, הגיבוי והציות במשרד, ללא הפרעה לעבודה השוטפת.
גיבוש ממצאים והצגה להנהלה
הצגת דוח הממצאים והפערים באופן ברור, כולל הערכת רמת הסיכון ופוטנציאל הנזק.
בניית תוכנית עבודה
גיבוש תוכנית עבודה אסטרטגית ותקציבית לטיפול בפערים, בהתאם לסדרי עדיפויות שנקבע יחד אתכם.
יישום פתרונות והקשחה
הטמעת פתרונות טכנולוגיים ונהלים חדשים להקשחת מערך האבטחה וסגירת פערי הציות.
ליווי, תמיכה ושיפור מתמיד
מתן תמיכה שוטפת, ביצוע מבדקים תקופתיים ועדכון המערכות בהתאם לשינויים ברגולציה ובאיומי הסייבר.
האם אתם יודעים שרואי חשבון הם יעד מועדף לקנסות רגולטוריים?
תיקון 13 לחוק הגנת הפרטיות מטיל אחריות אישית על בעל המשרד, קנסות של עד ₪500,000, ואף אחריות פלילית במקרי רשלנות. משרדי רו"ח מחזיקים בנתוני המס, השכר ו הפיננסים של מאות לקוחות — מה שהופך אותם למטרה ראשונה.
מ"לא יודע מה חסר לי" — לציות מלא ורגיעה תוך שבועות
אנחנו ב-NexusTrust מלווים עשרות משרדי רואי חשבון בתהליך מובנה, מדיד ויעיל. אנחנו לא מוכרים לכם פחד — אנחנו נותנים לכם שקט נפשי מקצועי, תוצרים כתובים ותוכנית עבודה ברורה שתוכלו לעמוד בה בפני כל גורם רגולטורי.
- דוח פערים מפורט וברור בצבעי תנור
- תוכנית עבודה ותקציבית לסגירת פערים
- יישום מלא ולא רק ייעוץ
- ליווי שוטף ועדכון לשינויי רגולציה
האם המשרד שלכם מוגן ועומד בדרישות?
אל תחכו לאירוע סייבר או לביקורת רגולטורית. הזמינו עוד היום סקר סיכונים לרואי חשבון ותנו לנו לדאוג שהמשרד שלכם יהיה מוגן, יעיל ומוכן לעתיד.